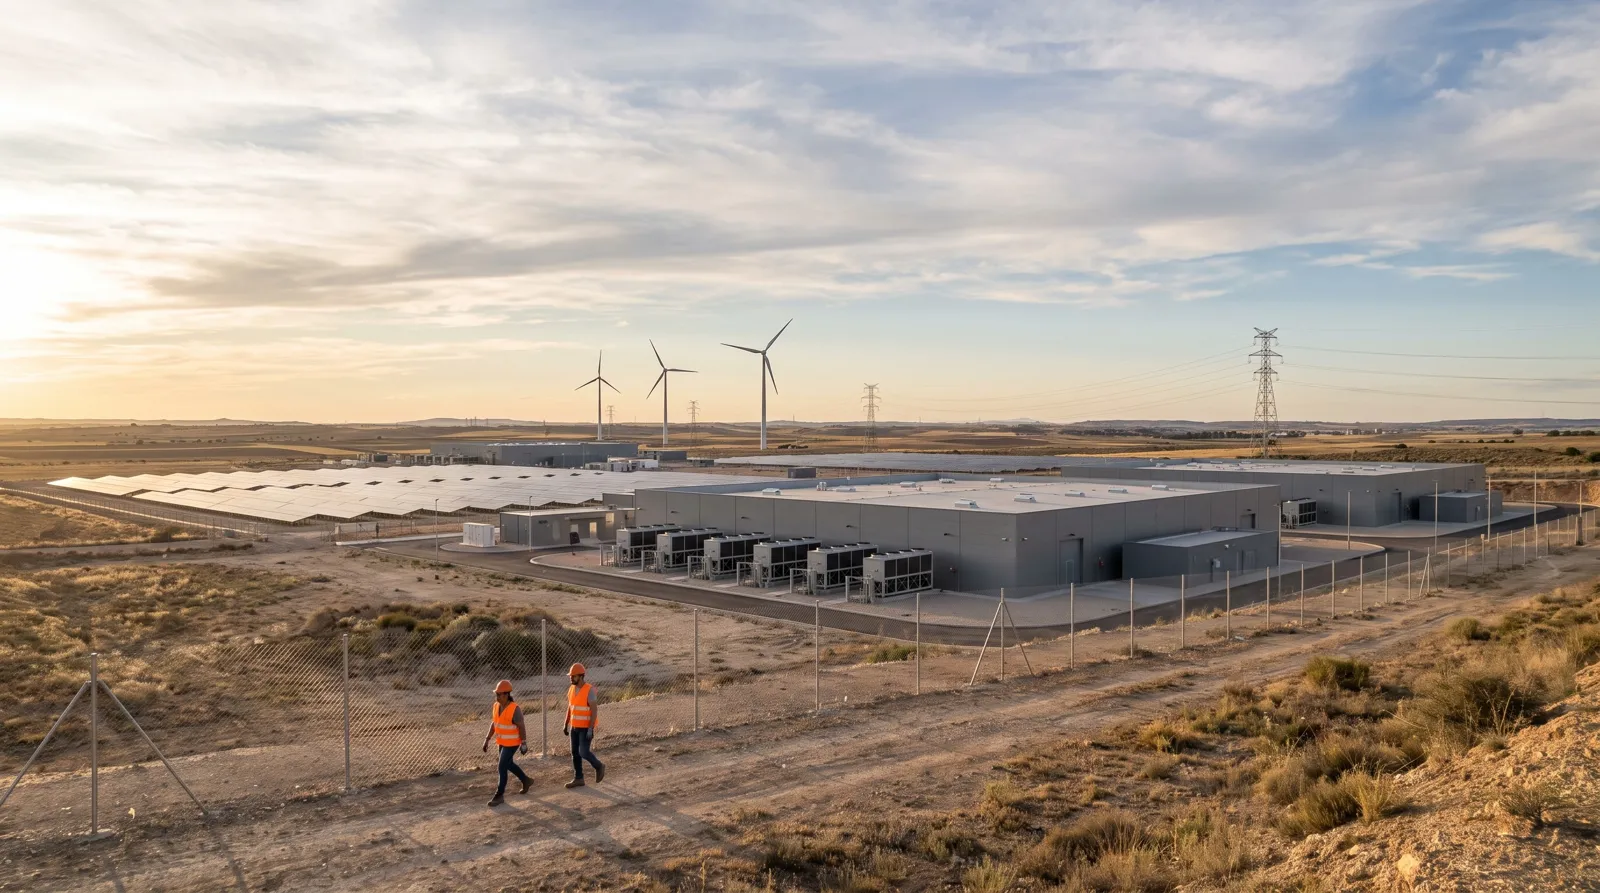
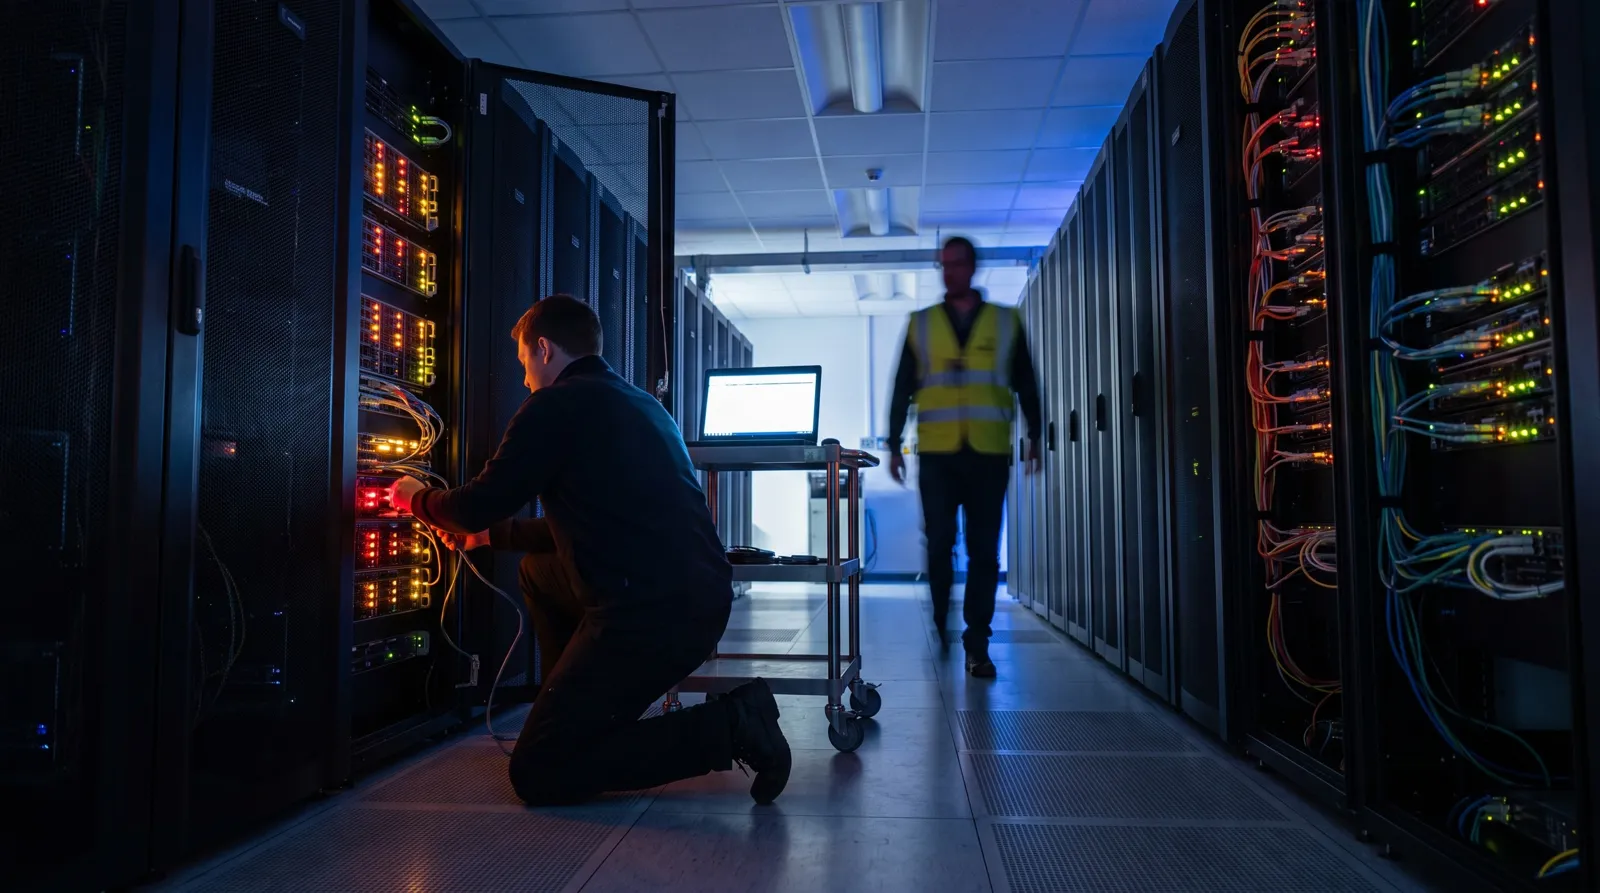
Los ministerios para la Transición Ecológica, de Economía y para la Transformación Digital sacaron a audiencia pública el 27 de agosto, por la vía de urgencia, un proyecto de real decreto sobre centros de datos.
La CISA estadounidense añadió el 18 de agosto a su catálogo de vulnerabilidades explotadas la CVE-2026-59310 de vCenter, que Broadcom había corregido el 29 de julio.
Utilizamos cookies para proporcionarle una mejor experiencia de usuario en este sitio web.Política de cookies